比特币如何抵御量子计算机?一文拆解三大格基签名方案
更新时间:2026-08-31 13:33作者:海带
量子计算机真的会威胁比特币的安全吗?1994年Shor算法已经证明,足够强大的量子机器可以轻松破解如今支撑比特币交易的Schnorr与ECDSA签名。虽然这类计算机何时真正问世仍有争议,但等待风险降临再行动显然太迟。Blockstream研究院刚刚发布了一份针对比特币格基签名的完整研究报告,系统评估了Dilithium、Falcon、Hawk三种主流后量子候选方案。这些格密码签名不仅尺寸可低至1.6千字节以下,还具备未来支持多签、门限签名与简洁证明的潜力。下面,小编就为大家详细总结报告的核心内容、关键发现与实际部署建议。
评估维度
比特币对签名方案的选型有着自身约束,本次评估围绕四项核心标准展开:
- 链上成本:最重要指标之一为公钥与签名的总大小。输出被花费时,公钥和签名都会记录在链上,全节点需要下载并存储每一个字节。验证开销同样关键:每一笔签名都要经过全网节点验证,验证速度慢会给整个网络带来负担。
- 实现复杂度:方案能否安全实现至关重要。如果设计需要浮点运算或者精细的高斯采样,一旦实现出错,或是遭遇计时分析这类侧信道攻击,就可能泄露密钥。想要实现平稳迁移,实现复杂度是不可忽视的因素。
- 部署风险:比特币实际集成时还会遇到各类现实阻碍:共识层面的哈希函数选型(候选方案大多使用SHAKE,比特币使用SHA?256)、跨平台签名结果的可复现性,以及签名程序是否适配硬件钱包的内存限制。
- 发展潜力:绝大多数比特币钱包采用BIP?32分层确定性机制:通过单个主公钥,无需接触私钥,就可以衍生出无穷多子公钥。目前标准化的后量子签名方案都不原生支持该特性,因此我们研究为其补充该能力所要付出的代价;同时也考察各类非标准的方案变体,它们或许能带来更多收益。
应当选择何种安全等级?
对比尺寸之前,先要确定目标安全等级,该选择并没有看上去那么简单。NIST将安全等级划分为1?5级;等级越高安全性越强,但对应的密钥与签名体积也会更大。
我们认为比特币至少应当采用3级安全标准。比特币输出可能数十年不被花费,如果密码分析技术进步导致方案实际安全等级下降,资产就会被削弱后的密钥锁定,长期暴露在风险之下。格密码假设已经经受了近三十年公开密码分析,对比特币采纳椭圆曲线时的研究积淀还要更久。但格密码复杂的代数结构,仍存在不少可供未来攻击利用的突破口,我们不应当把遥远未来的安全赌注全部押在上面。
各大主流产品也做出了相同判断。苹果的iMessagePQ3协议直接舍弃1级格密码参数,全程使用3级与5级参数;Cloudflare在后量子TLS部署中使用ML?KEM?768(3级),表示虽然1级目前看起来安全,但需要为未来数十年的密码分析预留安全余量。而比特币的安全时间跨度比以上两者还要更长。
提升安全等级是需要付出代价的。举例来说,Dilithium从2级提升至3级,总大小会增加约1.5千字节。报告对比了全部安全等级下的参数集,读者可以自行权衡取舍。Hawk的遭遇证明,保守的安全考量绝非纸上谈兵。
候选方案详解
Dilithium:设计简洁的方案
Dilithium被NIST标准化为FIPS204标准中的ML-DSA,它将Schnorr签名的承诺?挑战?响应范式,迁移到模块格算术之上。
它最大的特点是简洁。Dilithium全部运算均为整数运算:环运算、矩阵向量乘法、哈希、取整,没有浮点运算,也不需要离散高斯采样。更容易编写出安全、恒定时间的实现。它也是落地最广泛的候选方案,已经集成进OpenSSL、BoringSSL、AWS-LC以及AppleCryptoKit。
代价是体积偏大。3级安全的ML-DSA-65,公钥1952字节,签名3309字节,合计5261字节,约为比特币原生公私钥+签名总大小的55倍,在同安全等级的三个方案中体积最大。
对比特币而言Dilithium最有价值的一点:它是三者中唯一一个接近实现BIP-32风格密钥派生的方案。可重随机化密钥构造DilithiumRK,仅依靠公开信息就可以由父密钥生成子密钥。报告分析了三种变体,其中包含我们提出的DilithiumRKS,派生逻辑完全放在钱包软件内部,链上只需要标准验证器处理普通ML-DSA签名。但三者均尚未达到上线标准:其中两种变体需要修改验证器,DilithiumRKS本身还缺少完整的不可伪造性证明;全部方案都依赖全网共用的矩阵,虽然在Module-LWE假设下形式上安全,但会把所有密钥的安全绑定到同一个实例上。我们认为现阶段基于Dilithium的公钥派生仅属于概念验证,无法投入实际部署。
Falcon:体积紧凑的方案
Falcon被NIST选定,标准化名称为FN-DSA,三者之中它最为精简。1级安全的Falcon-512公钥加签名合计1563字节;5级安全的Falcon-1024合计3073字节。安全余量更高的Falcon-1024,体积甚至小于3级的Dilithium。
Falcon采用与Dilithium不同的思路:基于NTRU格的哈希-签名模式。签名者的私钥是格的一组短基;消息被哈希映射到空间中的一个点,签名者利用短基找到格上距离该点很近的向量。点与该邻近向量共同构成签名;验证仅校验向量属于该格,并且距离足够近。实现难点在于寻找向量的同时不能泄露基的信息。早期方案GGH、NTRUSign直接就近取格点,每一次签名都会泄露一部分几何信息。Falcon采用GPV框架,从高斯分布中采样邻近向量,可证明采样输出与基相互独立,消除泄露风险,但采样器的实现难度大幅提升。
采样器是Falcon工程层面的短板。它在复数傅里叶域运算,需要浮点计算。不同处理器、编译器、编译优化选项,都会造成浮点输出结果不一致。这不只是兼容性问题,更是安全隐患:GPV安全证明要求,对同一摘要,签名者绝不输出两组不同的短向量;一旦签名变为确定性签名,平台带来的浮点舍入差异就会破坏该条件。存在可行的解决办法:确定性Falcon可以用整数模拟替代硬件浮点,在所有平台输出完全一致的签名。代价是签名速度下降约15倍,密钥生成速度下降约2倍。
重要的是,验证环节不受影响:Falcon验证全程整数运算、结果确定,同时也是候选方案中验证速度最快的。这种非对称特性对比特币十分友好:签名由钱包在花费交易时执行一次,而每一笔签名都要被全网全节点验证。签名环节慢15倍属于低频开销,换来跨平台可复现、整数运算,在我们看来是合理取舍。因此浮点问题属于可以通过工程手段解决的障碍,而非致命缺陷。
两点注意事项:受结构约束,Falcon没有3级参数,只能选择1级或者5级。基于安全余量考量,我们推荐Falcon-1024。第二点,签名会消耗大量内存:1024参数集的采样器依赖预计算树,占用约90千字节内存。硬件钱包可以逐分支动态重建该树,把内存占用压缩至16千字节,但签名耗时会翻倍。硬件设备签名变慢是实际成本,但尚可接受。
Hawk:宣告失败的方案
Hawk的目标是融合另外两套方案的优势:Hawk-512签名仅有555字节,比Falcon体积更小;签名端全部整数运算,最低内存占用仅6千字节。它也是NIST附加签名竞赛第三轮中唯一留存的格基候选,报告中用大量篇幅介绍该方案。
代价在于安全假设。它没有沿用经过数十年密码分析检验的NTRU、SIS问题,而是依赖格同构问题以及one-more-SVP假设,这两类假设研究历史相对较短。
就在报告定稿前夕,Anthropic的Straznickas和Weis发现Hawk格构造存在结构性缺陷:密钥恢复实际需要求解的SVP问题维度,只有设计者设想的一半。候选参数集的密钥恢复安全位被大幅削弱。研究者针对用于密码分析的挑战参数HAWK?256完成完整端到端密钥恢复攻击;即便遭受攻击,正式提案的HAWK-512、HAWK-1024依旧无法被现实攻破。Hawk团队确认攻击有效,并将方案从NIST流程撤回;团队表示,如果通过翻倍参数修复漏洞,Hawk原本引以为傲的体积优势就会彻底消失。
报告依旧保留Hawk相关章节,因为该攻击针对特定数域的代数特性,并非全盘否定这套设计范式。重新设计是否能够规避漏洞,尚无定论。Hawk事件也直观印证了我们坚持保守安全余量的理由:一个方案即便体积优秀、速度可观,并且走完标准化多轮流程,一篇论文就可以使其预估安全等级大幅下降。
各方案对照表
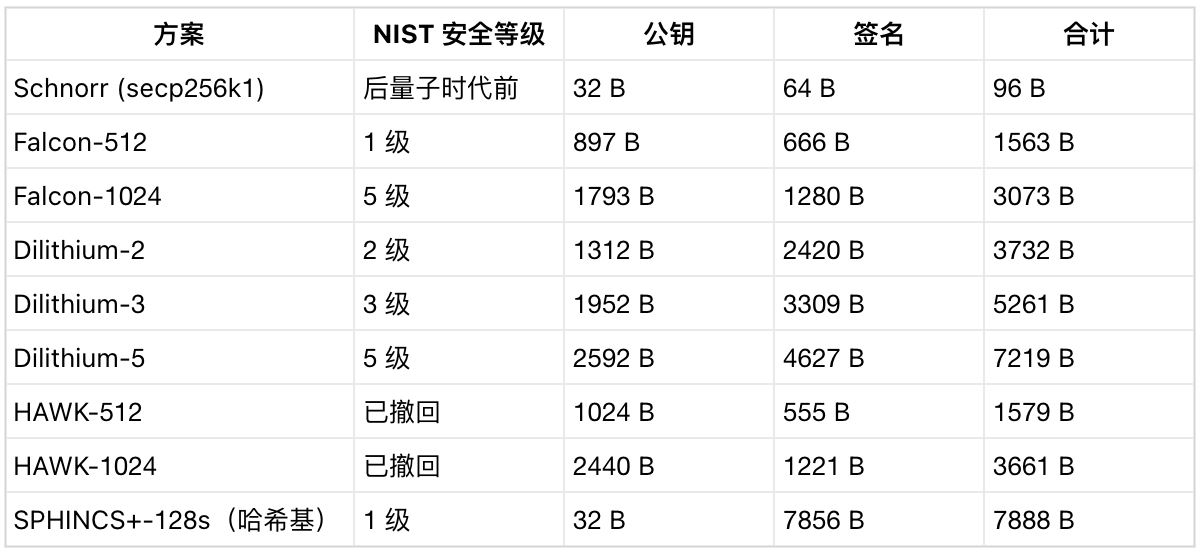
上表所有方案(包括SPHINCS+)均为无状态签名:签名者无需记录过往签名。XMSS这类有状态哈希签名可以做到签名尺寸更小,但需要维护签名状态。
落地仍存诸多阻碍
Falcon缺少可用的密钥派生方案。目前公开唯一一套BIP-32风格Falcon派生方案,会对私钥基做重随机化,签名范数上限被急剧放大,链上签名膨胀至约23.7千字节。并且该方案的参数达不到自身安全条件,如果修复该问题,体积会进一步暴涨。目前没有可行的Falcon公钥派生实现,也是报告提出最有价值的待解决问题。
Falcon标准尚未定稿。NIST虽然选定Falcon,但FN-DSA草案还未正式发布。标准化完成之后,才会带来经过审计的实现、测试向量与硬件层面支持。广泛落地能够降低比特币共识层集成的风险与难度。我们建议等待FN-DSA正式发布,在此之前Falcon仍处于变动状态。
Falcon?WS变体:该变体放宽内部参数,依靠拒绝采样做补偿,1级总大小压缩至1114字节,5级压缩至2387字节,相比原版Falcon体积进一步下降。该方向具备研究价值,但不会纳入官方标准,需要更多密码分析验证。已有研究发现其衍生方案的强不可伪造性证明存在漏洞(普通不可伪造性不受影响)。
未来是否会出现更优秀的方案?除去上述方案,Fiat-Shamir系列最早源自2013年的BLISS,CRYPTO2025会议G?rtner提出的最新成果,基于成熟假设,纸面尺寸可以比肩Falcon。该系列难以工程落地的根源在于实现安全问题:BLISS就曾因为高斯采样非恒定时间遭到侧信道破解;后续方案均没有彻底解决该隐患,最新成果也提示采样环节防护难度更高。在问题解决之前,这类方案只具备理论吸引力,不适合部署。
格基签名与哈希签名可以互补。格基签名可以作为混合方案的组件。例如SHRINCS中,无状态恢复路径目前使用数KB大小的SPHINCS+签名;替换为Falcon(或Falcon?WS)签名,体积更小、验证更快,低频的恢复路径开销大幅降低,日常使用路径不受影响。
研究结论
格基候选方案的优劣排序十分明确:Hawk遭Anthropic团队攻击后退出竞争;Dilithium实现难度最低,也是唯一拥有密钥派生相关研究基础的方案,但体积对于比特币链上开销并不友好;Falcon兼顾紧凑体积、快速验证、成熟安全假设;它最主要的短板——签名端浮点运算,已经存在可行的工程解决方案。如果现在必须为比特币挑选格基签名方案,我们会选择Falcon-1024。
就当下而言,我们的观点与哈希基签名报告保持一致:短期保守路线依旧是哈希基签名,安全假设最为成熟,风险最低,适合作为过渡方案。待FN?DSA正式定稿,拥有稳定规范、审计过的代码库、硬件钱包支持之后,Falcon相比纯哈希签名会带来显著提升;也可以采用混合部署,让两类签名体系互相补充。
到此这篇关于比特币如何抵御量子计算机?一文拆解三大格基签名方案的文章就介绍到这了,更多相关比特币抵御量子计算机方法内容请搜索铅笔网以前的文章或继续浏览下面的相关文章。
Jonah Burian:加密周期教训适用于 AI 投资
2026-09-16
数据:摩根士丹利旗下比特币 ETF 从 Coinbase Prime 提取约 933 万美元比特币
2026-09-16
Compound 创始人:《Clarity 法案》未通过让所有人成为输家
2026-09-16
Liquid Compute 完成 1500 万美元种子轮并申请 CFTC 资质
2026-09-16
a16z Crypto管理合伙人:参议院《CLARITY 法案》程序性投票结果令人失望,但加密行业基本面依然强劲
2026-09-16
Mike Vernal:AI 时代软件行业将杠铃化 中间层消亡
2026-09-16
-
 机构资金与减半周期共振,比特币(BTC)一年内创历史新高概率达77%
2026-09-12
-
 比特币二季度或达10万美元,STRC解锁:两天3000枚BTC买入契机
2026-09-12
-
 前12大比特币地址解析:谁持有135万枚BTC
2026-09-04
-
 比特币ETF连续13天净流出超44亿美元,市场出现显著调整
2026-09-04
-
 2026年加密货币新手投资指南:十大最佳入门币种评估与对比
2026-09-03
-
 当所有的比特币(BTC)都挖完会发生什么?一文了解网络变化与矿工收益机制
2026-09-03
-
 封装比特币(WBTC)是什么?新手干货科普与运作原理
2026-09-03
-
 比特币矿场是真的矿场吗?一文了解真实面貌与运作方式
2026-09-03
-
 比特币BTC和Q币有什么区别?一文了解核心差异与本质对比
2026-09-03
-
 比特币到底有多少枚?一文盘点比特币数量上限与供应机制
2026-09-03
| 币种 | 美元价格 | 24H涨跌幅 |
|---|---|---|

USDT Tether USDT |
$0 0 |
0% |

USDC 美元稳定币 |
$1.00061 0.00054 |
0.05% |

XLM 恒星币 |
$0.1761 -0.0164 |
-8.52% |

BCH 比特现金 |
$218.1 -8.8 |
-3.88% |

DOGE 狗狗币 |
$0.08008 -0.00359 |
-4.29% |

TRX 波场,波场币 |
$0.3331 -0.0044 |
-1.3% |

SOL 索拉纳 |
$96.96 -5.57 |
-5.43% |

BNB 币安币 |
$714.78 -4.81 |
-0.67% |

XRP 瑞波币 |
$1.2838 -0.1371 |
-9.65% |

BTC 比特币 |
$75736.15 -2371.82 |
-3.04% |
| 币种 | 总市值($) | 变化幅度 |
|---|---|---|

TAO |
$25.60亿 | 19.67 |

SHIB |
$30.18亿 | 18.37 |

HBAR |
$34.17亿 | 110.63 |

SUI |
$28.78亿 | 13.42 |

AVAX |
$32.92亿 | 40.91 |

LTC |
$40.31亿 | 12.76 |

TON |
$44.40亿 | 168.82 |

XMR |
$97.11亿 | -30.41 |

LINK |
$84.45亿 | 3.75 |

LEO |
$80.23亿 | 157.81 |
